Hacker afirma haber vulnerado EsSalud y expuesto datos personales de asegurados
Un usuario identificado como «DeadM4n» publicó en un foro de ciberdelincuencia una muestra de información que atribuye a EsSalud.

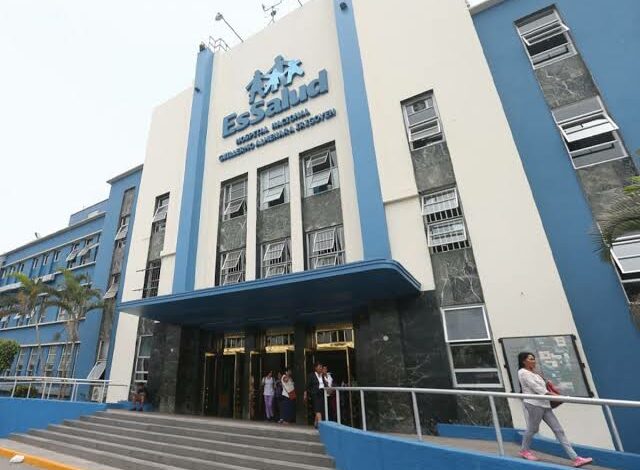
Una presunta filtración de datos de EsSalud fue reportada el 22 de octubre en un foro de ciberdelincuencia, donde un usuario identificado como «DeadM4n» aseguró haber comprometido los sistemas de la institución y publicó una muestra de la información que afirma haber obtenido.
Según la alerta difundida en redes sociales, los datos presuntamente expuestos incluirían nombres de asegurados y pacientes, sexo, direcciones, números telefónicos y documentos de identidad. También se mencionan códigos de fichas, solicitudes de traslado, referencias y citas entre establecimientos hospitalarios.
Sin embargo, la publicación no precisa cuántos registros estarían afectados ni permite determinar si la información proviene de una intrusión reciente en los sistemas de EsSalud o de otra fuente. Por ello, la denuncia no constituye una confirmación de que la institución haya sufrido un ataque informático.
Antecedentes en la protección de datos
EsSalud registra antecedentes relacionados con la protección de información personal. En julio de 2022, la Autoridad Nacional de Protección de Datos Personales del Ministerio de Justicia le impuso una multa de 26,91 UIT, equivalente a S/ 123.786, por infracciones vinculadas al tratamiento y la protección de datos personales.
Entre las deficiencias identificadas se encontraban problemas relacionados con la documentación de accesos y privilegios, así como con la protección de documentos físicos de pacientes y asegurados.
En 2023, la institución aprobó una Política de Ciberseguridad orientada a proteger la confidencialidad, integridad y disponibilidad de la información institucional.
Reportan posibles filtraciones en otras organizaciones
La alerta sobre EsSalud se suma a otras denuncias difundidas durante octubre en foros clandestinos, que mencionan a empresas y entidades como Hosting Perú, Claro Perú y el Registro Nacional de Identificación y Estado Civil (Reniec).
El 19 de octubre, un usuario identificado como «Lvn4t1k0», vinculado en el reporte al grupo GhostLeakers Team, afirmó haber vulnerado Hosting Perú y publicó un supuesto volcado de su base de datos. Según la denuncia, el material contendría más de 650.000 registros de suscriptores y correos electrónicos, además de nombres, números de DNI y contraseñas o tokens almacenados mediante MD5. El atacante también aseguró que disponía de información sobre servidores y que la base completa estaba disponible en Telegram. Estas afirmaciones no han sido verificadas de manera independiente.
El 21 de octubre, otro reporte atribuyó al usuario «z4p3r0c0» un presunto ataque contra Claro Perú. La publicación señalaba que el acceso se habría producido mediante una API expuesta y que la información incluiría datos de usuarios, facturas electrónicas y credenciales. No se precisó el volumen de información afectada ni se confirmó el alcance del supuesto acceso.
Asimismo, un reporte del 18 de octubre mencionó al Reniec. Un usuario identificado como «LMAOSUPER» habría compartido en un foro datos que atribuyó a la entidad peruana, junto con bases relacionadas con ciudadanos de Uruguay y colegios de Chile. La publicación no detalló qué información correspondería al registro peruano ni cuántas personas podrían estar involucradas.
Denuncias pendientes de verificación
La aparición de estos reportes en un periodo cercano ha generado preocupación sobre la seguridad de los datos personales en instituciones públicas y empresas privadas. No obstante, la publicación de supuestas bases de datos en foros clandestinos no demuestra, por sí sola, que se hayan producido intrusiones efectivas ni que toda la información difundida sea auténtica.
Para establecer el alcance de cada caso es necesario verificar la procedencia de los registros, contrastar las muestras con fuentes autorizadas y conocer las respuestas de las organizaciones señaladas.
En el caso de EsSalud, la información difundida hasta el momento no permite confirmar la autenticidad de los datos ni determinar el número de asegurados que podrían estar afectados.